
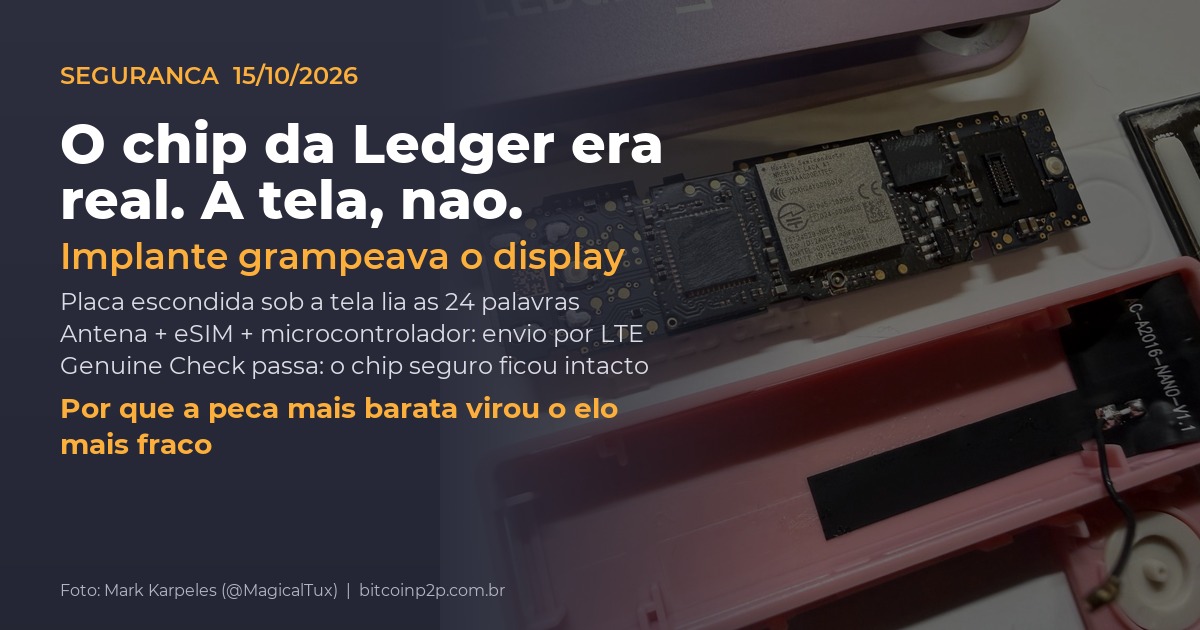
Depois do susto do fim de semana, a Ledger explicou como as carteiras vendidas pelo revendedor CryptoBilis foram esvaziadas. A resposta surpreende pela simplicidade: ninguém quebrou o chip seguro. O implante escondido dentro do aparelho mirou a peça mais barata e menos vigiada da carteira, a tela. É nela que as 24 palavras da frase de recuperação aparecem na primeira configuração, e era só isso que o grampo precisava ver.
O que a Ledger confirmou
Em 10 de outubro de 2026, a Ledger confirmou que o aparelho de um dos usuários afetados tinha um implante de hardware não autorizado. Na terça-feira, 13 de outubro, publicou no X a explicação técnica da sua equipe Donjon. Em resumo:
- O implante é um componente separado, montado dentro da carcaça do aparelho.
- Durante a configuração inicial, a carteira mostra as 24 palavras na tela. O implante detecta essas telas, decodifica as palavras e as transmite por LTE com um eSIM já provisionado.
- Ele não modifica o Secure Element nem o Ledger OS, e não altera transações nem assinaturas.
- Todos os casos confirmados de perda envolvem aparelhos vendidos pelo CryptoBilis. A Ledger diz não ter verificado nenhum roubo ligado a aparelho comprado em outro lugar.
A empresa também afirma que sua infraestrutura, seus sistemas e seu canal de venda direta não foram comprometidos. Os números de prejuízo que circulam, diz ela, vêm de terceiros e não foram totalmente verificados.
Por que a tela, e não o chip
Uma carteira de hardware é construída em volta de um chip seguro, o Secure Element. É nele que a chave privada nasce e fica guardada, e é ele que assina as transações. Toda a engenharia de proteção, do firmware assinado à verificação de autenticidade, gira em torno desse chip. A bateria, a conexão USB e o Bluetooth também passam por checagens de integridade.
A tela ficou de fora. Um display OLED pequeno, de baixo custo, que recebe os pixels prontos e simplesmente os mostra. Entre o processador e a tela, os dados trafegam por um barramento SPI em texto claro, sem criptografia nem autenticação entre os componentes. Para quem está dentro da carcaça, é como ler por cima do ombro do dono.
E a tela é justamente o único lugar onde a chave aparece em forma legível. O Secure Element nunca entrega a chave privada para fora, mas precisa mostrar as 24 palavras ao usuário uma vez, para o backup. Esse é o momento que o implante espera.
O que o implante precisa ver
24
palavras exibidas na tela no 1º uso
0
cliques da vítima para o envio
100%
Genuine Check aprovado
O mapa do implante: o que foi adicionado dentro da carteira
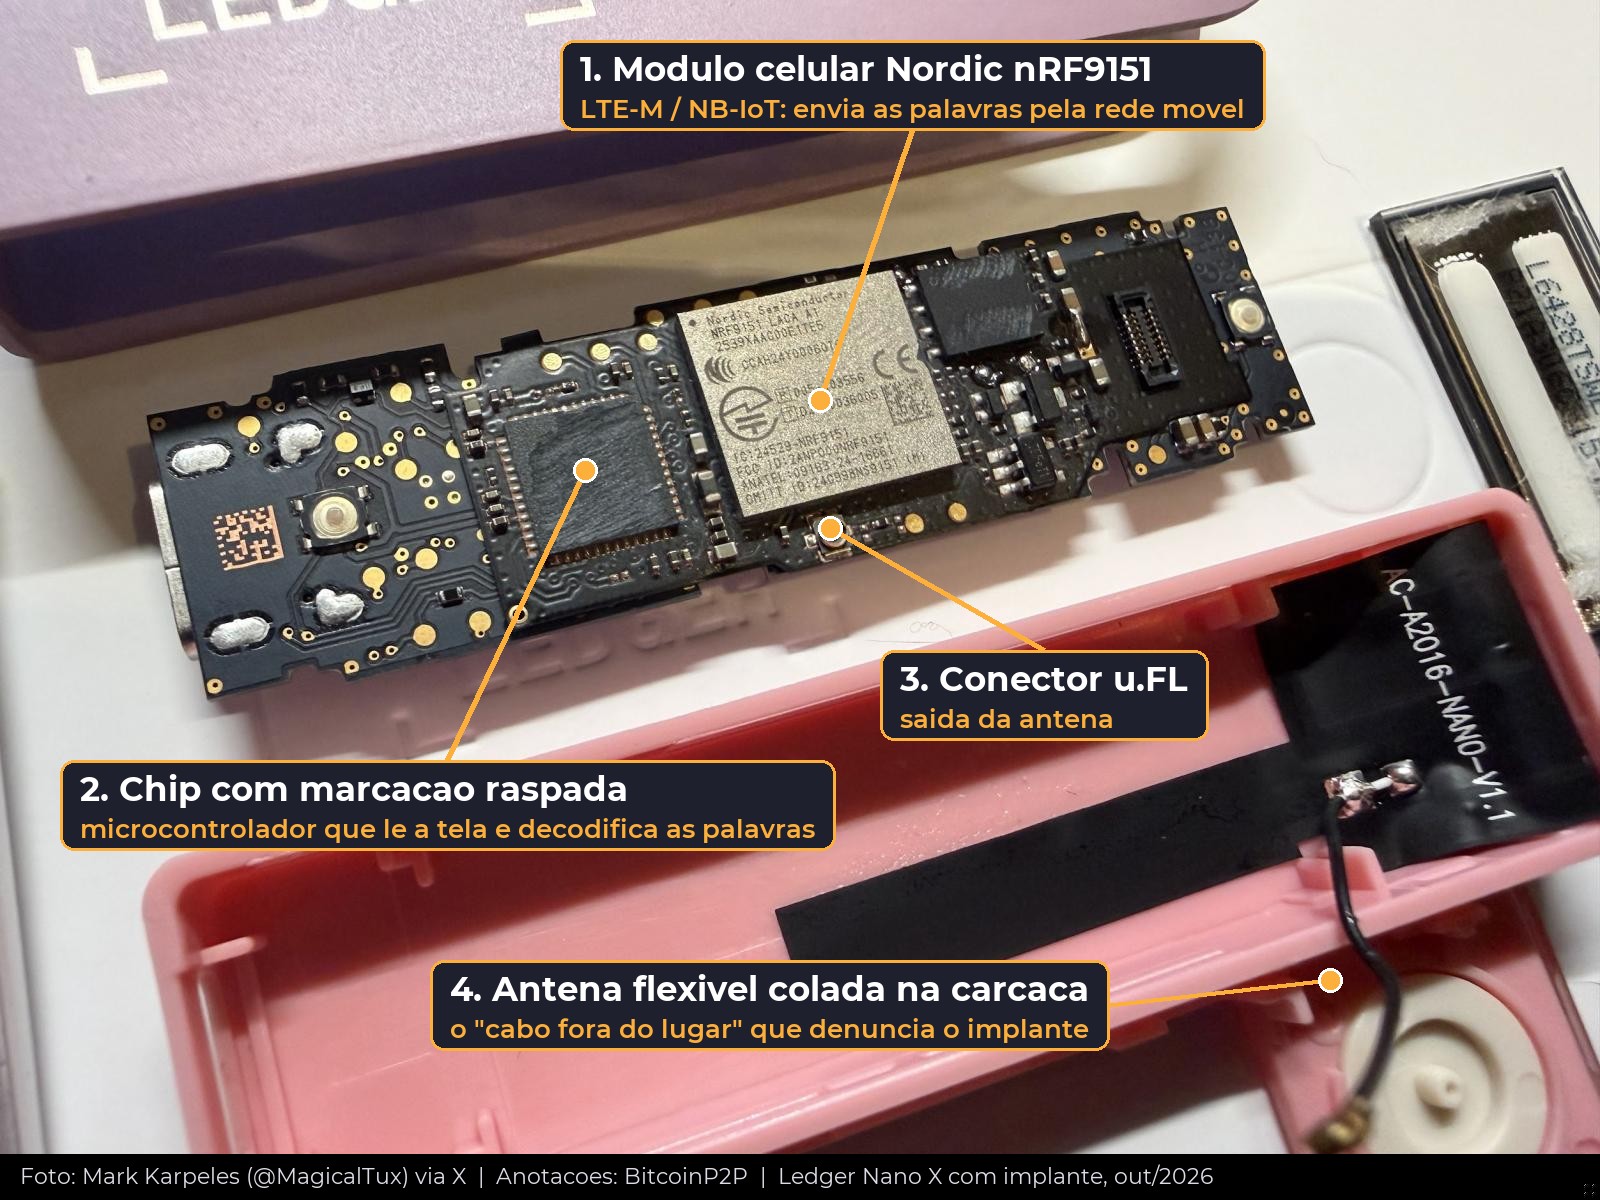
As fotos publicadas por Mark Karpelès, ex-CEO da Mt. Gox, e a análise do laboratório Tibane Labs mostram o que os criminosos colocaram dentro de uma Ledger Nano X. A placa fica no espaço da espuma que acolchoa a tela, com a antena passando pela borda superior da carcaça.
| Componente | Função no ataque | Observação |
|---|---|---|
| Grampo no barramento da tela | Copia os dados enviados ao display sem alterá-los | Ligação passiva no SPI; a tela continua funcionando normalmente |
| Microcontrolador ARM | Reconhece as telas da frase e decodifica as palavras BIP-39 | Marcação raspada na versão mais nova; STM32G431 numa das variantes |
| Módulo celular LTE | Envia as palavras ao servidor dos criminosos | Módulo blindado; na foto, um Nordic nRF9151 (LTE-M/NB-IoT) |
| eSIM | Dá ao implante uma linha própria de dados | Chip de 2 x 2 mm, 8 contatos, já provisionado de fábrica |
| Antena flexível | Garante sinal de dentro da carcaça | Colada na tampa; o cabo “fora do lugar” é o sinal mais fácil de ver |
| Bateria | Alimenta o implante | Numa variante, trocada por uma menor para abrir espaço; na outra, a original |
Dois detalhes chamam a atenção. Primeiro, a placa não é uma gambiarra: a Tibane descreve uma placa flexível projetada e panelizada, do tipo que se encomenda de uma fábrica de circuito impresso. Segundo, a evolução foi rápida. Em setembro, Karpelès mostrava um implante com fios soldados à mão e embalagem malfeita. Em outubro, a nova versão veio em produção em série, feita para se misturar ao hardware original, com o plástico de proteção intacto.
“O implante apenas monitora o que aparece na tela.”
— Mark Karpelès, sobre a Nano X adulterada que recebeu da Malásia
Por que o Genuine Check não pega
A verificação de autenticidade do Ledger Live faz uma coisa bem específica: pede ao Secure Element que prove, com um certificado, que é um chip legítimo da Ledger. Nos aparelhos adulterados, o chip é legítimo mesmo. O sistema operacional também é o original. O implante é um passageiro clandestino ao lado deles, sem tocar em nada que a verificação olha.
Por isso a Ledger reconhece que só abrindo o aparelho dá para encontrar o implante, e publicou um guia de inspeção. A recomendação, porém, é que quem perdeu fundos fale com a polícia antes de abrir qualquer coisa, para preservar a prova.
O caso saiu da Ásia?
Depois da confirmação, apareceram relatos de aparelhos adulterados em outros lugares. Nenhum deles foi ligado pela Ledger ao incidente do CryptoBilis, e nenhum envolve perda de fundos confirmada.
- Alemanha: um cliente relatou um implante numa Nano X comprada na MediaMarkt. A rede MediaMarktSaturn tirou os produtos Ledger das lojas e do site em 13 de outubro. No dia seguinte, a Ledger disse ter inspecionado estoque de varejo e distribuição no país, inclusive das lojas citadas, sem encontrar sinal de adulteração.
- Singapura: Karpelès afirma que uma Ledger Flex comprada no aeroporto também tinha implante. A Ledger não confirmou a ligação com o caso.
- Catálogo aberto: Karpelès mantém uma lista pública de aparelhos reportados. Em 15 de outubro, ela somava 15 aparelhos e 9 vendedores, entre Sudeste Asiático, Japão, Europa e Rússia, com modelos Nano X, Nano S Plus, Flex e Stax. A lista é colaborativa e não foi verificada de forma independente.
Outras fabricantes reagiram. A Trezor removeu o CryptoBilis da rede de revendedores por precaução, sem relato de aparelho adulterado. A OneKey revogou a autorização do revendedor e oferece troca gratuita para quem comprou lá entre 1º de março e 13 de outubro de 2026.
A resposta da Ledger: regras novas e um aparelho de US$ 849
Em 15 de outubro, no evento Op3n, em Paris, a Ledger apresentou o Atom, um aparelho com sensores que detectam abertura ou perfuração da carcaça, com bateria independente para funcionar mesmo desligado. A empresa diz que essas proteções bloqueariam o tipo de implante usado no caso asiático. A Founder’s Edition custa US$ 849, a versão padrão US$ 899, e a entrega está prevista para o verão de 2027, dependendo de certificação.
Para os aparelhos atuais, a Ledger mudou as regras dos revendedores autorizados: o produto não pode ficar exposto na loja, deve ser entregue ao cliente no ato da compra e devolução nunca pode voltar à prateleira. Revendedores do Sudeste Asiático e de Hong Kong foram orientados a parar as vendas e recolher o estoque.
Quanto foi roubado
| Fonte | Estimativa | Base |
|---|---|---|
| Specter (investigador on-chain) | Mais de US$ 86 milhões | Endereços suspeitos em Ethereum, Tron e Bitcoin |
| Bitquery | US$ 92,9 milhões | 311 carteiras em cinco redes; 8 em 10 receberam fundos a partir de junho |
| Ledger | Não confirmado | Diz que o volume de aparelhos afetados é limitado |
O que fazer
Comprou do CryptoBilis
Se ainda não configurou, não configure e fale com o suporte da Ledger. Se já configurou, mova os ativos para um aparelho novo, com frase nova. Não digite nem restaure nenhuma frase de recuperação nesse aparelho. Se perdeu fundos, registre ocorrência antes de abrir ou enviar o aparelho a alguém.
Comprou em outro lugar
A Ledger não registrou roubo ligado a aparelhos de outros canais. Quem quiser conferir por dentro pode seguir o guia de inspeção da empresa, mas faça o backup da frase antes, porque abrir pode danificar o aparelho.
Para qualquer carteira, de qualquer marca
Compre do fabricante ou de canal oficial, com o produto lacrado e entregue em mãos. A frase de recuperação tem que ser gerada no seu aparelho, e as palavras nunca devem ser digitadas em site, aplicativo ou formulário. Nenhum suporte legítimo liga, manda mensagem ou pede a frase. Antes de guardar valor alto, teste com pouco e espere alguns dias.
A lição que fica
O chip seguro cumpriu o papel dele: a chave nunca saiu de lá. O ataque funcionou porque, numa carteira de hardware, a chave precisa ser mostrada ao dono uma vez, e o caminho até os olhos dele passava por uma peça de poucos dólares que ninguém autenticava. Toda cadeia de segurança tem um elo mais fraco, e nem sempre ele é o mais caro.
Perguntas Frequentes
Como o implante da Ledger roubava a seed phrase?
Ele lia os dados enviados à tela do aparelho. Quando a frase de recuperação de 24 palavras aparecia na configuração inicial, um microcontrolador decodificava as palavras e as enviava por rede celular LTE, usando um eSIM embutido no implante.
O Genuine Check da Ledger detecta o implante?
Não. A verificação confere apenas o certificado do Secure Element, que nos aparelhos adulterados é legítimo. O implante é uma placa separada e só é encontrado abrindo o aparelho.
Quem comprou Ledger direto da fabricante está em risco?
Segundo a Ledger, todos os casos confirmados envolvem aparelhos vendidos pelo revendedor CryptoBilis, no Sudeste Asiático. Relatos de aparelhos adulterados na Europa e em Singapura ainda não foram ligados ao caso nem envolvem perda confirmada.
O que a Ledger vai mudar?
Regras novas para revendedores (produto fora da vitrine, entrega em mãos, devolução não volta à venda) e um aparelho novo, o Atom, com sensores contra abertura da carcaça, previsto para 2027 por US$ 849.
Leia também: Ledger foi hackeada? US$ 86 milhões somem de carteiras compradas em revendedor
Mais lidas no Blog
- Coldcard: falha de RNG drenou 594 BTC em 25 minutos — o que fazer agora
- Trezor confirma vazamento de dados de 13.689 clientes — e o Brasil está na lista
- 77 extensões do Firefox roubavam seed phrase: a fábrica de carteiras falsas que rodou 5 meses
- SafePal vaza dados de 39.798 clientes — e as informações já estão à venda
- DolaRamp: a nossa carteira de dolar digital que nao precisa de gas